Zero Day Clock : quand le délai pour corriger une faille tend vers zéro
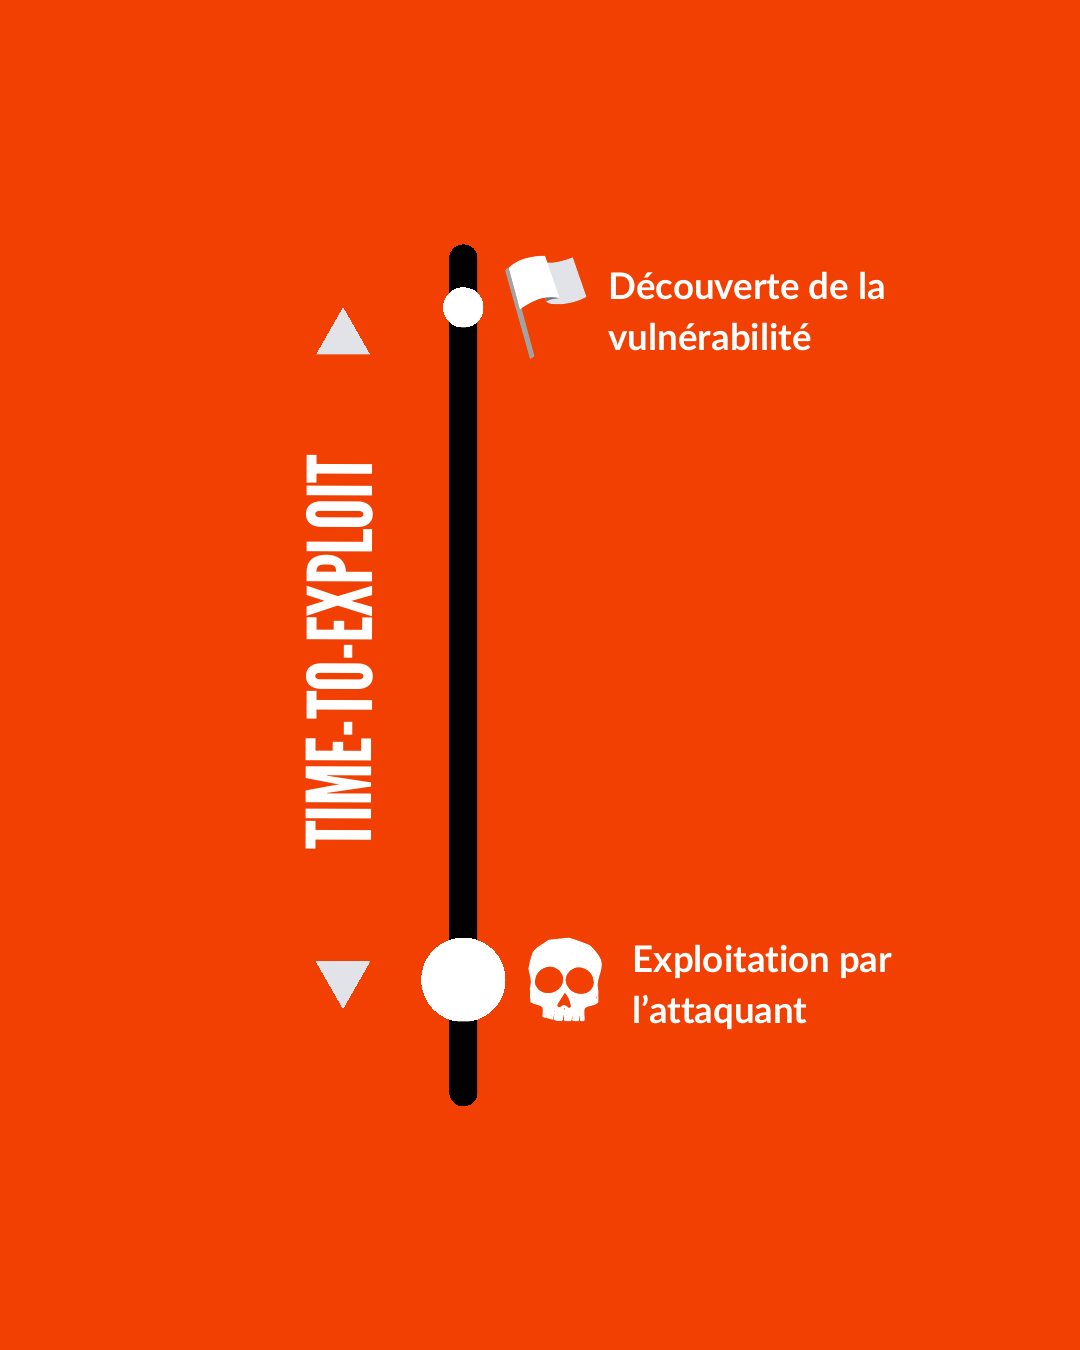
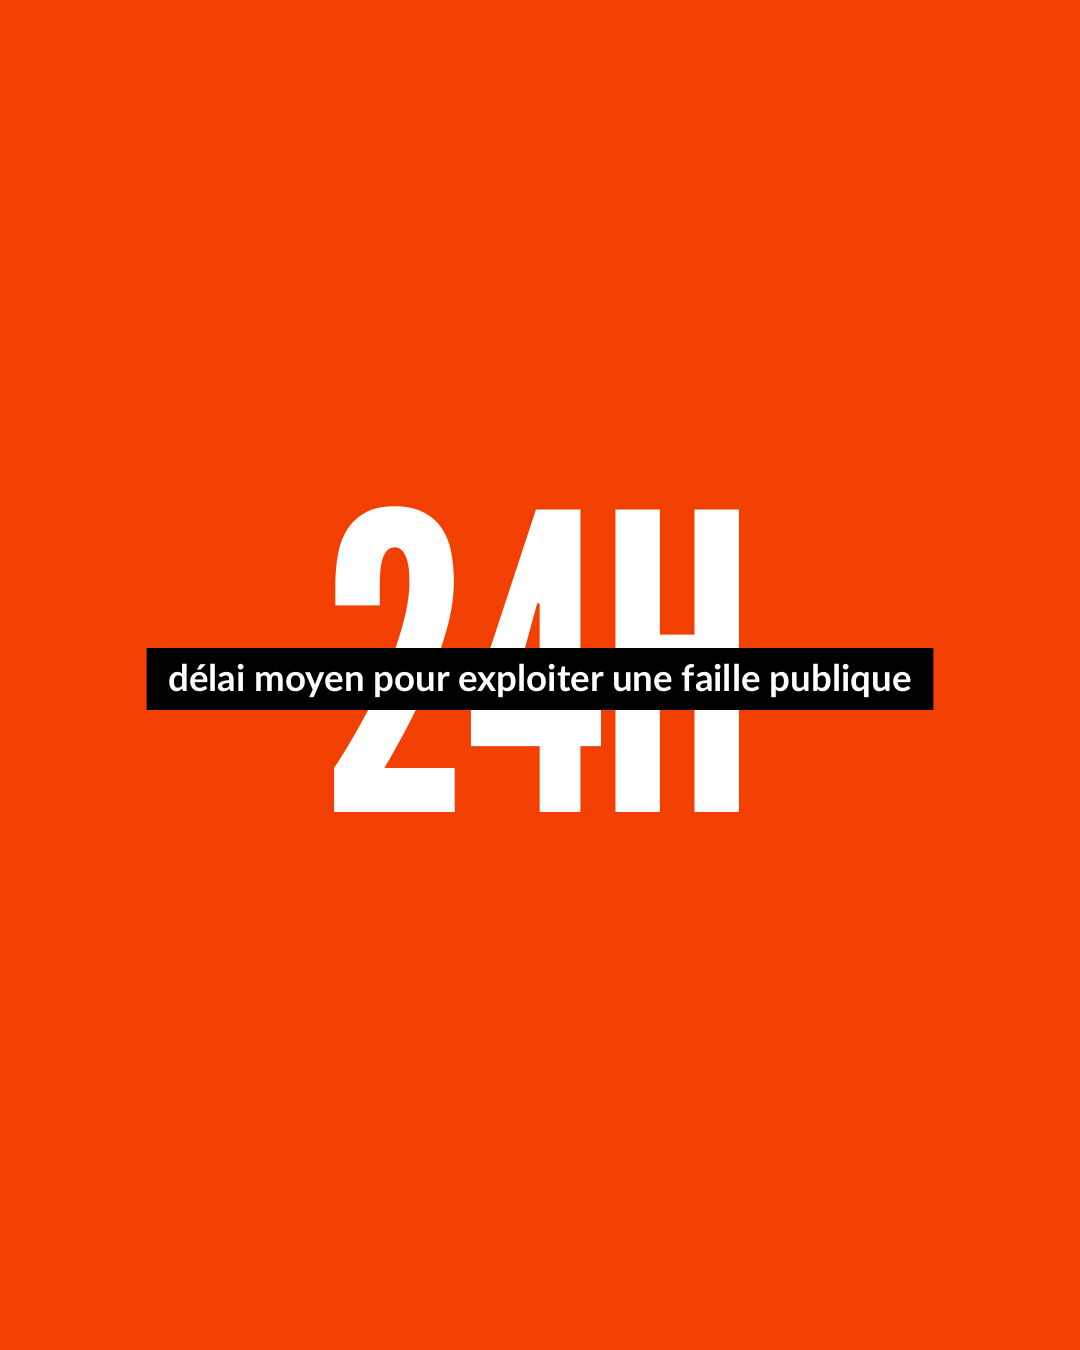
Il y a quelques années, lorsqu'une faille de sécurité était découverte, on avait des semaines voire des mois pour la corriger. Aujourd'hui, ce laps de temps (le « time-to-exploit », que suit le site Zero Day Clock) tend vers zéro.
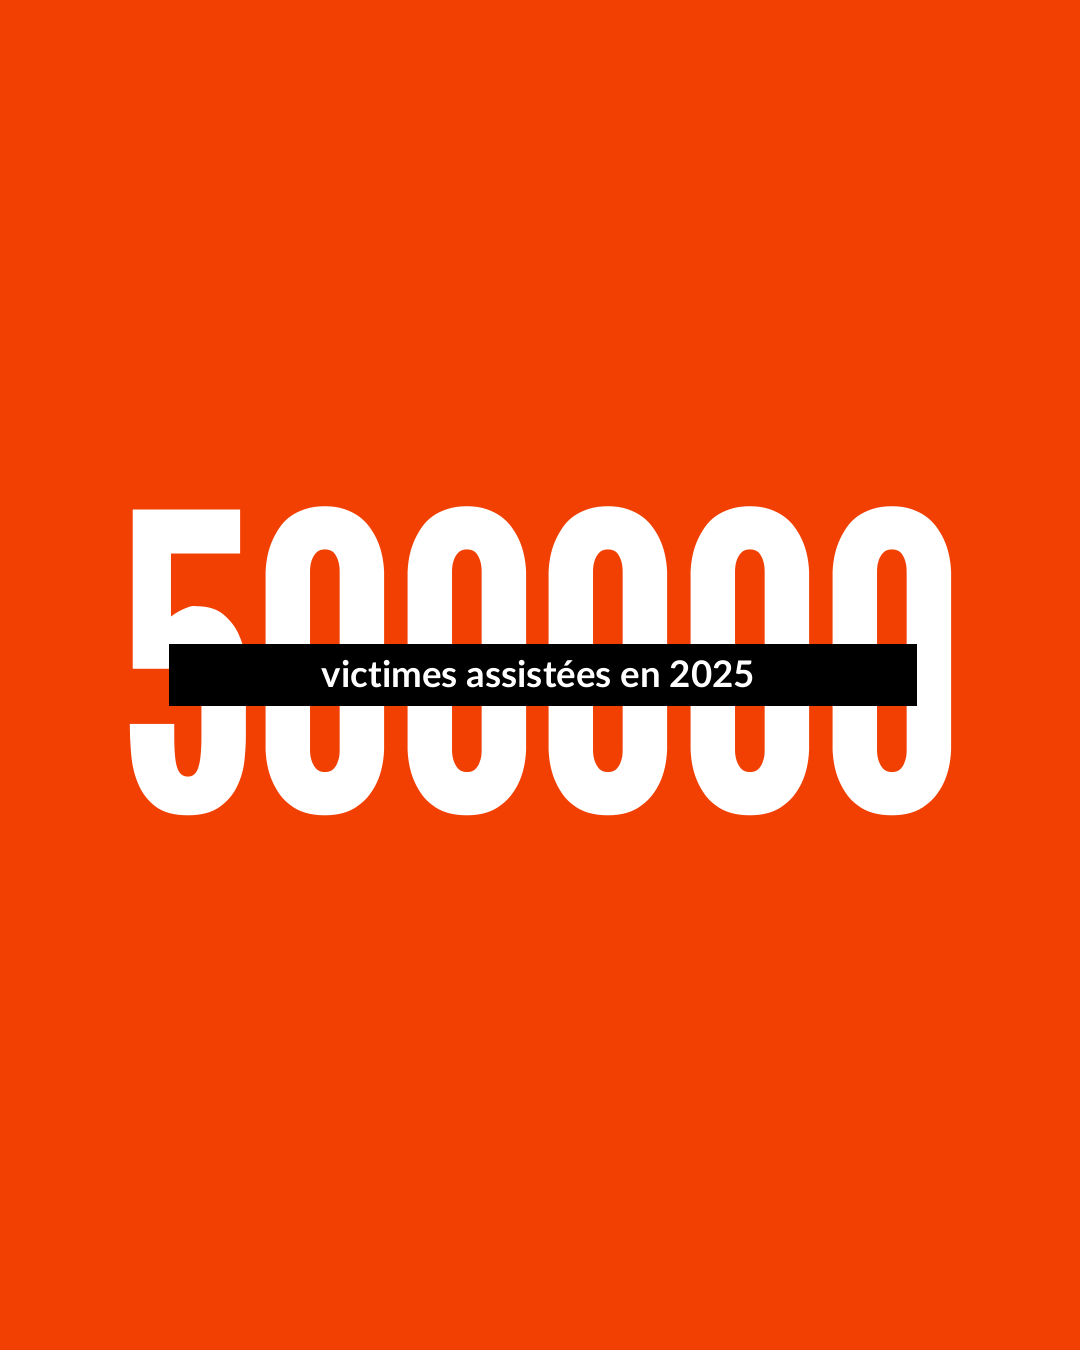
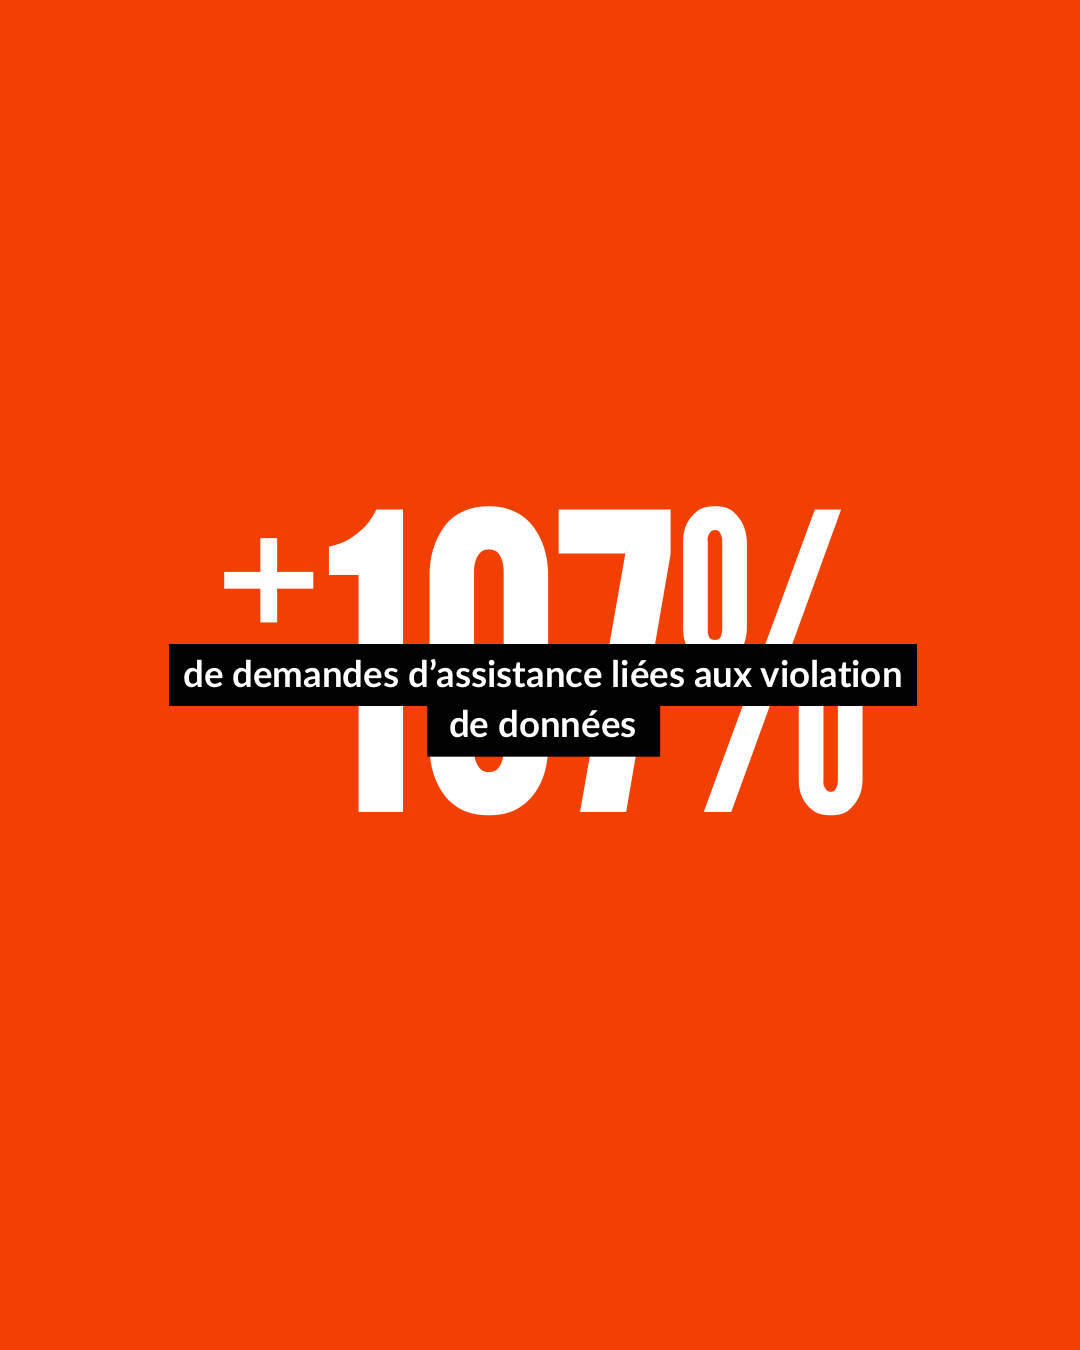
Les conséquences sont déjà visibles : 500 000 victimes en 2025, c'est une progression de 20% en un an.
L'IA, bouclier et catalyseur
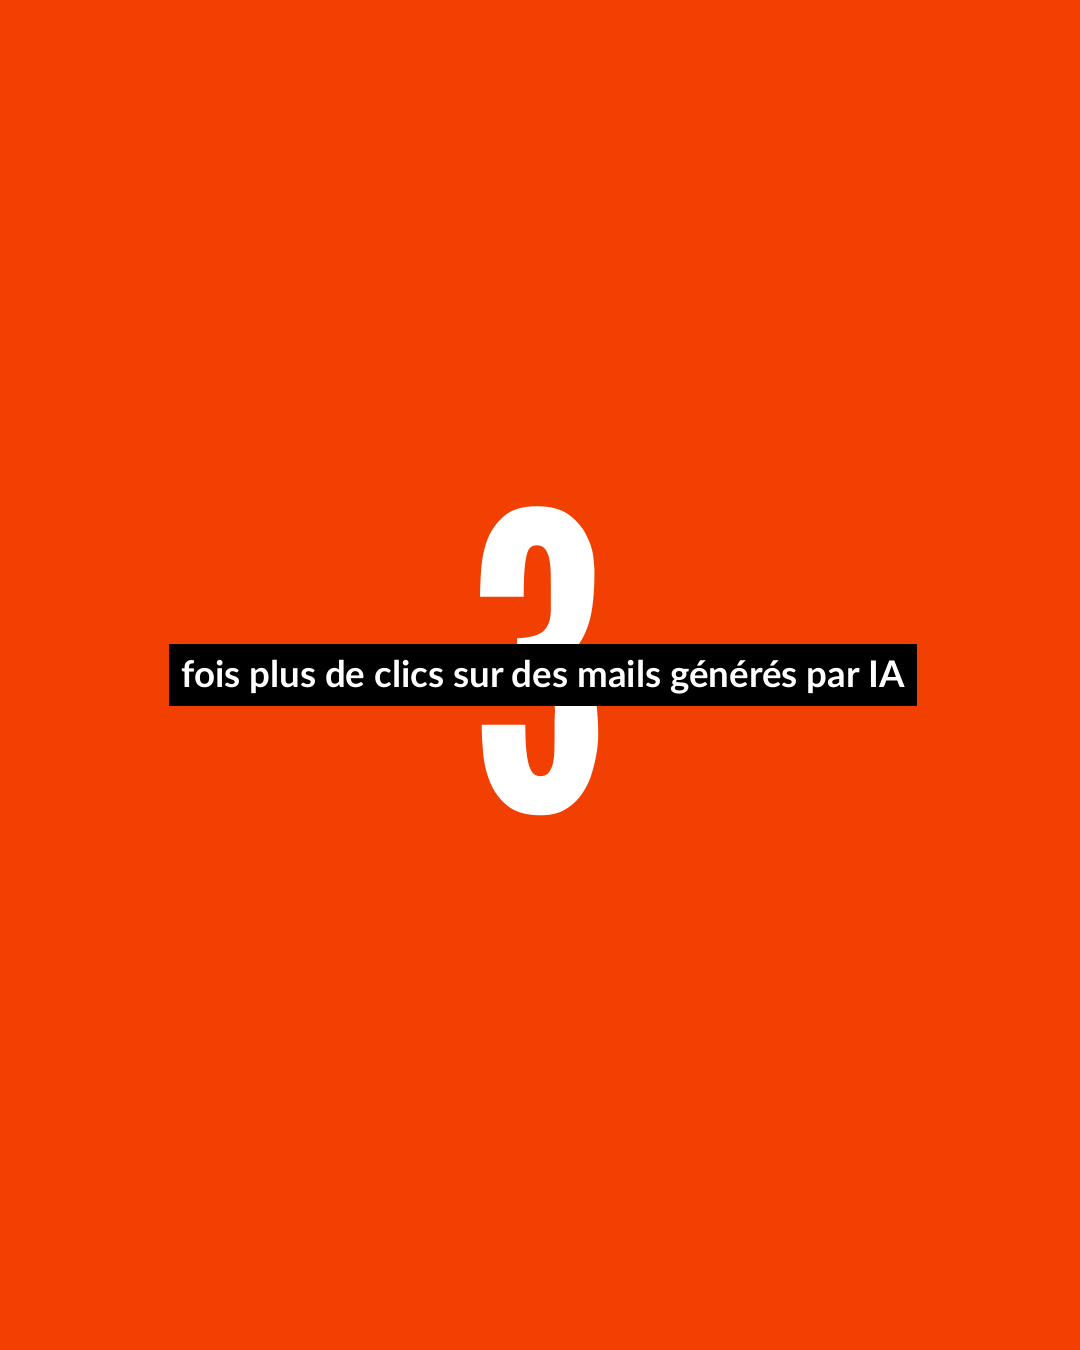
Si l'IA nous sert de bouclier, elle est aussi un catalyseur pour les attaquants : automatisation d'attaques, rédaction de messages de phishing ou encore recherche de failles.
Le paradoxe Mythos
L'expérience récente de Mozilla avec Claude Mythos (le modèle d'Anthropic) illustre parfaitement ce paradoxe : ce modèle leur a permis de trouver plus de vulnérabilités en un mois que ce que les équipes trouvaient auparavant en un an.
Alors oui c'est super, car cela permet à nos logiciels d'être de plus en plus sécurisés, mais les corrections de ces failles (surtout lorsqu'elles sont publiques pour de l'open source) sont des informations précieuses pour les attaquants. Ils peuvent les exploiter pour attaquer les utilisateurs n'ayant pas encore mis à jour leur application, ou d'autres logiciels similaires n'ayant pas encore appliqué ces correctifs.
Et maintenant ?
Cette situation inquiète et challengera nos défenses et nos bonnes pratiques durant les prochaines années. En attendant, n'oublions pas de mettre à jour nos applications !
Sources
- Ministère de l'intérieur - Panorama 2025 des cyberattaques en France
- I-Lead - Cyberattaques en France en 2026 : la liste complète à jour
- Brinqa - The Zero-Day Clock Has Moved to Zero: What the Mythos Moment Means for Defenders
- Underscore_ – Il a eu accès à Mythos, l'IA trop dangereuse pour le public / Sylvestre Ledru (Mozilla)
- Cefii - Cybersécurité en 2026 : chiffres clés et menaces
- Cybermalveillance.gouv.fr